《Mr. Robot》第一季第一集開場,Elliot 注意到 Ron’s Coffee 提供異常快速的 Gigabit 網路,於是開始攔截店內流量。接著,他揭露店主 Ron 經營名為 Plato’s Boys 的非法網站,並宣稱自己控制了 Tor 的出口節點,因此掌握了流量。
這一幕的調查結果可以成立,但劇中用來解釋結果的技術並不完全正確:如果目標真的是 Onion Service,連線根本不會經過出口節點。
先釐清三個名詞
日常討論常把暗網、Tor 與洋蔥路由混在一起,但三者並不相同:
- 洋蔥路由(Onion Routing):把資料包在多層加密中,路徑上的每個節點只解開一層。
- Tor:實作洋蔥路由概念的匿名通訊網路。
- Onion Service:只能透過 Tor 存取的服務,網址通常以 .onion 結尾;舊稱 Hidden Service。
因此,更精確的說法不是『透過暗網架站』,而是『把網站部署成 Tor Onion Service』。
一般網站透過 Tor 存取
當使用者透過 Tor Browser 瀏覽一般網站,連線路徑大致如下:
使用者 → Guard 節點 → Middle 節點 → Exit 節點 → 一般網站
出口節點負責把流量送出 Tor 網路,連向一般網站。它可能知道目標網站的 IP、連線時間、封包大小與流量;如果網站仍使用未加密的 HTTP,還可能讀取或修改內容。若使用 HTTPS,內容會受到 TLS 保護。
然而,出口節點看不到使用者的真實 IP。它直接看見的來源是上一個 Tor Relay,而不是原始使用者。控制一個出口節點,也只代表有機會觀察剛好經過該節點的一部分流量,不等於控制整個 Tor 網路。
Onion Service 不使用 Exit Node
如果 Plato’s Boys 是真正的 .onion 網站,路徑完全不同:
訪客 → 三段 Tor Circuit → Rendezvous Point ← 三段 Tor Circuit ← Onion Service
Onion Service 會先建立 Introduction Points。訪客取得服務描述資訊後,自行挑選 Rendezvous Point;網站與訪客各自建立匿名 Circuit,最後在 Tor 網路內會合。
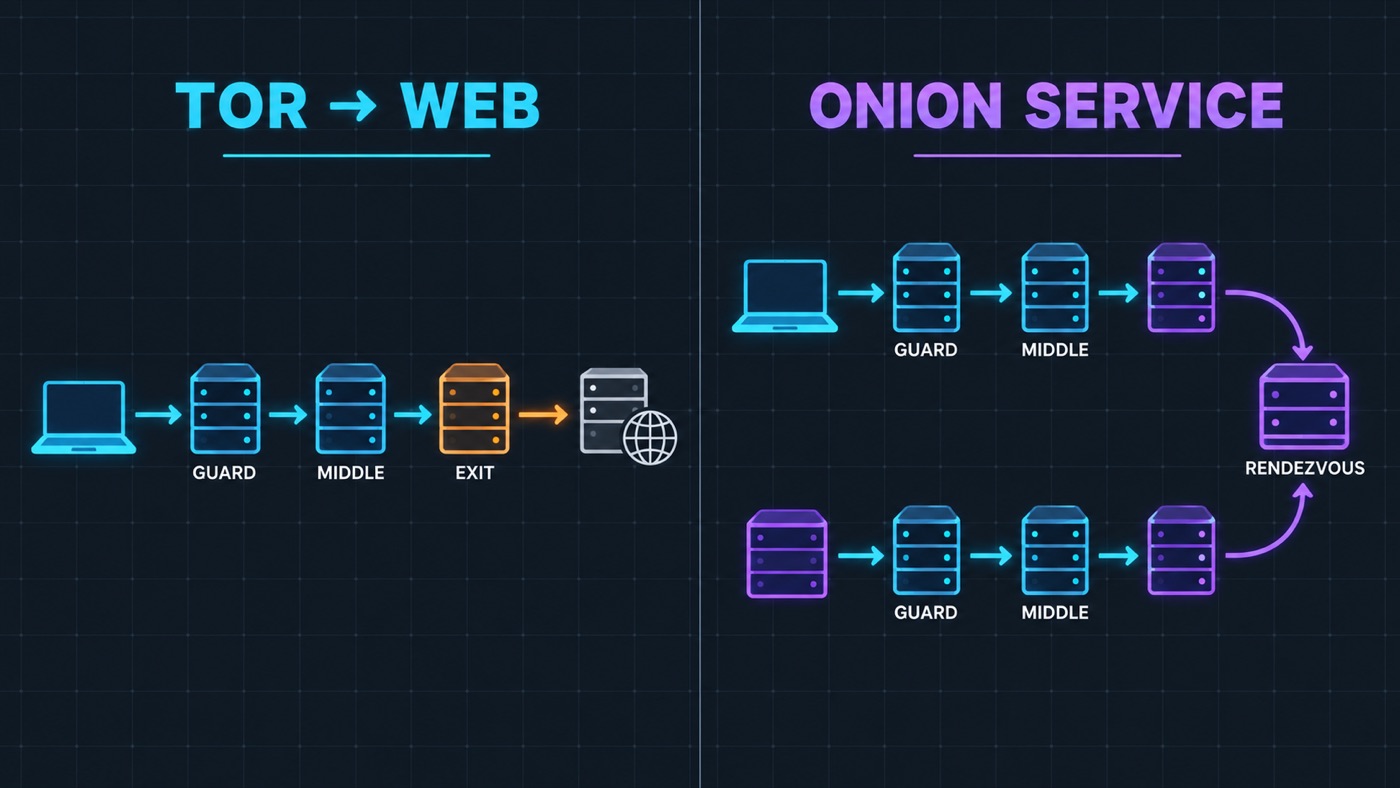
圖 1:左側的一般網站流量會經過 Exit Node;右側的 Onion Service 雙方在 Tor 網路內透過 Rendezvous Point 會合。
這套設計有兩個關鍵特性:
- 訪客不會知道網站伺服器的真實 IP。
- 流量不會離開 Tor 網路,所以沒有 Exit Node。
Tor 官方文件也明確說明:存取 Onion Service 時,訪客與網站都留在 Tor 網路內,雙方流量具有端對端加密。即使控制 Rendezvous Point,也只能轉送加密資料,不能直接讀取內容。
所以,Elliot 所說的『控制出口節點就能控制流量』,至多適用於透過 Tor 瀏覽普通網站,不能用來解釋他如何找出 Onion Service。
Elliot 在咖啡店能攔截到什麼?
劇中 Elliot 表示,他開始攔截店內網路上的流量。這不太可能只是連上 Wi-Fi、打開封包分析工具就完成。他至少需要符合其中一個條件:
- 控制咖啡店的路由器或無線基地台。
- 位於內部網路的閘道位置。
- 成功建立中間人位置。
- 取得網路管理設備的帳號。
- 店內沒有做好訪客隔離與內外網分段。
即使取得這種監看位置,他通常只能觀察到:
- 某台內部設備長時間連線到已知 Tor Relay。
- 連線時間、封包大小與流量模式。
- 特定設備產生異常龐大的加密流量。
- 哪些店面或設備可能參與這套基礎設施。
單靠封包通常看不到 .onion 網址、頁面內容、檔案名稱,也不能直接得知一條 Tor Circuit 的完整路徑。因此,龐大的 Tor 流量可以成為調查線索,卻不能直接證明那台機器正在營運 Plato’s Boys。
最合理的攻擊鏈
若替影集補上被省略的步驟,較合理的攻擊鏈會是:
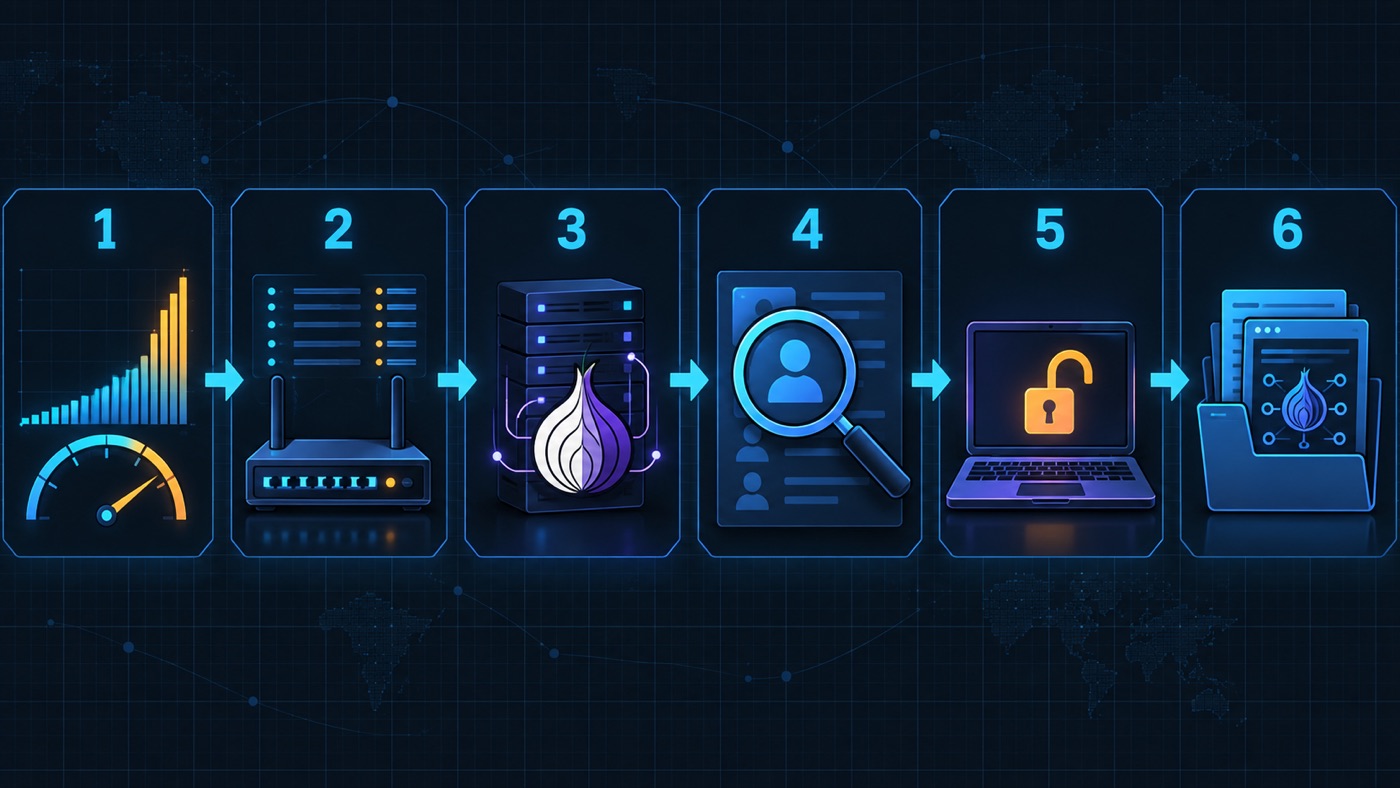
圖 2:從異常頻寬、閘道流量與內部主機,到公開資訊調查、端點失陷及證據確認。
- Elliot 因為異常頻寬而產生懷疑。
- 他取得咖啡店路由器或閘道的控制權。
- 他找出持續產生大量 Tor 流量的內部主機。
- 他蒐集 Ron 的公開資訊、帳號與網路資產。
- 他利用弱密碼、重複密碼、錯誤設定或主機弱點進入系統。
- 他從端點取得網站內容、郵件、檔案與 Onion Service 金鑰。
- 他把數位證據與 Ron 的真實身分連結起來。
其中真正讓 Ron 身分曝光的,不是 Tor 出口節點,而是端點遭到入侵。
Tor 保護不了什麼?
Tor 可以隱藏服務的網路位置,卻不會自動保護:
- 伺服器作業系統與網站程式。
- 管理介面、管理員帳號和密碼。
- 路由器與內部網路。
- 網站資料庫及備份。
- 系統日誌與操作紀錄。
- 經營者的電子郵件和個人電腦。
- 身分、付款或在一般網路留下的營運痕跡。
只要 Elliot 進入真正承載網站的主機,就不必破解 Tor。他可以直接看到檔案、資料庫、設定、日誌,甚至 Onion Service 的私鑰。這是典型的端點失陷:加密與匿名協定仍正常運作,但攻擊者已經站在加密邊界裡面。
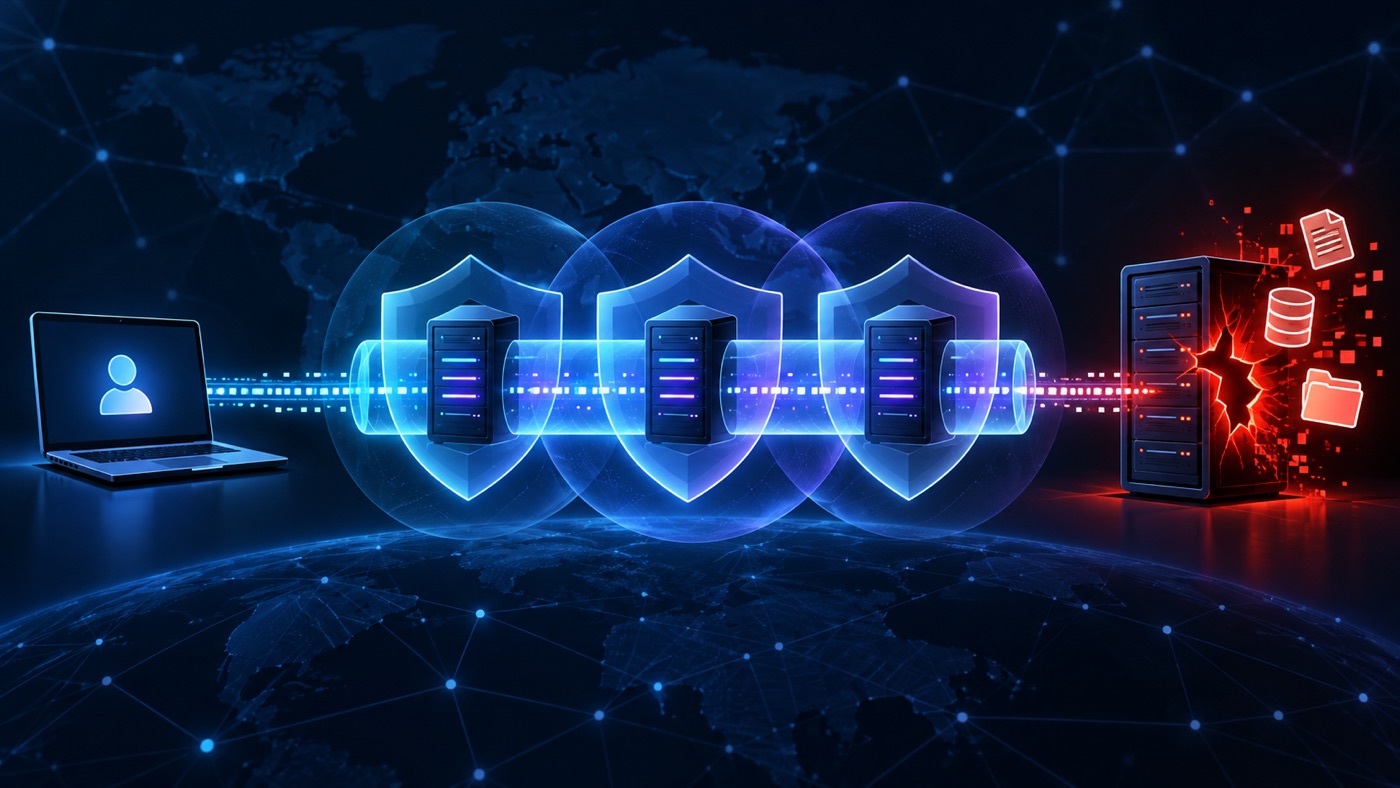
圖 3:中間的多跳路徑仍受保護,但右側端點一旦遭入侵,明文資料、檔案與資料庫仍可能外洩。
劇本與播出版的差異
2014 年的試播集劇本其實提供了更合理的線索:Elliot 根據 Ron 的生日、紀念日、家人及寵物等公開資訊破解密碼,並指出 Ron 使用公司的伺服器營運網站。
播出版縮短了這段密碼破解過程,改以 Exit Node 台詞快速交代技術。由此推測,原本的攻擊鏈更接近:
網路異常引起注意 → 調查 Ron → 破解帳號 → 入侵伺服器 → 發現網站內容。
這比『控制出口節點就找出 Onion Service』更符合實際技術。
真實度評分
| 劇情技術 | 真實度 | 分析 |
|---|---|---|
| 從異常高速網路產生懷疑 | ★★★☆☆ | 可以成為線索,但不是犯罪證據 |
| 攔截咖啡店的網路流量 | ★★★☆☆ | 需要控制 AP、路由器或閘道 |
| 從流量辨認有人使用 Tor | ★★★★☆ | 通常可由 Relay 位址及流量特徵辨認 |
| 從封包看見 Onion 網址與內容 | ★☆☆☆☆ | Onion Service 流量受到加密 |
| 控制 Exit Node 找出 Onion Service | ☆☆☆☆☆ | Onion Service 根本不使用 Exit Node |
| 透過弱密碼入侵 Ron 的系統 | ★★★★☆ | 合理,尤其存在密碼重用時 |
| 入侵端點後取得網站資料 | ★★★★★ | 這是整段最合理的技術解釋 |
結論
這一幕並不是 Tor 被 Elliot 破解了。更準確的解釋是:Tor 或許成功隱藏了伺服器的位置,但 Ron 沒有保護好承載服務的網路、主機和管理帳號。
Tor 保護的是資料傳輸路徑與網路位置,不代表網站程式、主機、密碼及營運者的操作安全。匿名系統最終仍有兩個端點;只要其中一端被控制,最強的匿名協定也無法彌補。
匿名性是一條完整的操作鏈。鏈上最弱的往往不是密碼學,而是端點與使用者本人。
留言(0)
還沒有留言,來當第一位吧。