《Mr. Robot》第一季第一集後半段,Allsafe 接到最大客戶 E Corp 的緊急通知:伺服器正遭受大量流量攻擊。
表面上,這是一場典型的 DDoS(Distributed Denial of Service,分散式阻斷服務)攻擊:大量請求湧入,正常使用者無法取得服務。
但 Elliot 沒有只盯著流量。他發現攻擊者已經在伺服器上埋入 Rootkit,而且還留下 fsociety00.dat 與要他「LEAVE ME HERE」的訊息。
這時候,事件的性質已經完全改變了。
這不再只是「網站被打掛」,而是「攻擊者可能已經站在伺服器裡面」。
DDoS 真正攻擊的是什麼?
DDoS 的核心目標是「可用性」。
攻擊者操控大量主機、殭屍網路或可被濫用的反射服務,同時對目標發送請求。常見效果包括:
- 用盡對外頻寬。
- 用盡防火牆或負載平衡器的連線狀態。
- 消耗 Web 伺服器的 CPU、記憶體或 Worker。
- 用大量應用層請求壓垮資料庫與後端 API。
根據 CISA 的說明,DDoS 通常不會直接影響資料的機密性或完整性,但會阻斷合法使用者取得服務。換句話說,DDoS 本身的主要效果是「讓系統不能用」,不是「在伺服器裡安裝 Rootkit」。
因此,「伺服器遭受 DDoS,所以裡面出現 Rootkit」並不是完整的因果關係。攻擊者必須還有另一條途徑,取得對伺服器的程式執行權限。
Rootkit 不只是「取得 root 的工具」
Rootkit 這個名字很容易被誤解。
它不單純指「幫攻擊者取得 root 權限」的程式。更精確地說,Rootkit 是用來隱藏攻擊者、惡意程式、檔案、進程、網路連線或其他系統元件的技術與程式。
MITRE ATT&CK 將 Rootkit 列為 T1014,目標是 Stealth(隱蔽)。它可以存在於不同層級:
| 類型 | 所在層級 | 可能的隱藏方式 |
|---|---|---|
| User-mode Rootkit | 使用者空間 | 掛鉤 API、竄改系統工具、濫用 LD_PRELOAD |
| Kernel-mode Rootkit | 作業系統核心 | 隱藏進程、網路連線、檔案與核心模組 |
| Bootkit | 開機流程 | 在作業系統載入前執行 |
| Firmware Rootkit | UEFI 或裝置韌體 | 重裝作業系統後仍可能存在 |
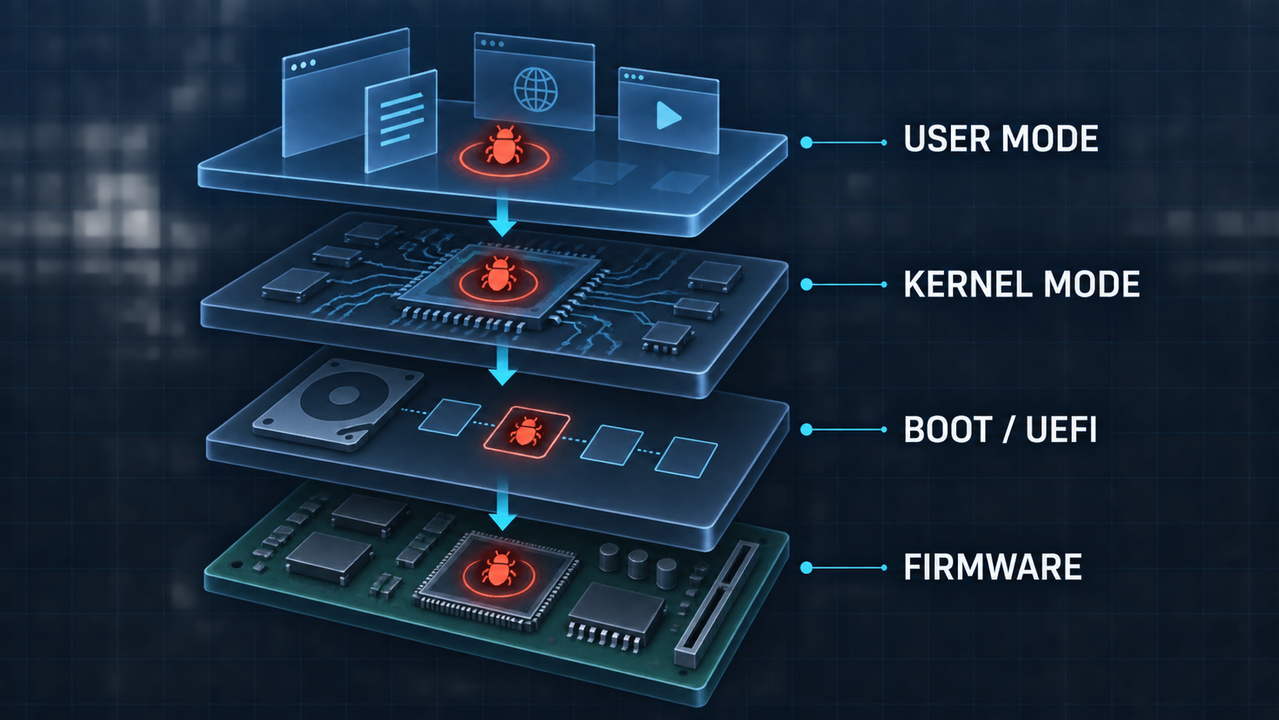
圖 1:Rootkit 可以存在於使用者空間、核心、開機鏈甚至韌體;所在層級越低,偵測與恢復信任通常越困難。
這也是 Rootkit 難以處理的地方:防守者平常用來查詢系統的工具,可能已經被攻擊者欺騙。
當你執行 ps、ls、netstat 或使用系統 API 取得資訊時,所看見的可能不是真實狀態,而是 Rootkit 過濾後的版本。
「Rootkit 放在 root directory」哪裡有問題?
劇中把 Rootkit 與「root directory」連在一起解釋,很容易讓觀眾以為:
只要把惡意檔案放進 Linux 的 / 目錄,它就會變成 Rootkit。
事實並非如此。
Linux 的 root directory 指檔案系統最上層的 **/**;root account 則是擁有最高權限的帳號。兩個名詞都有 root,卻不是同一件事。
一個檔案放在 **/**,不會自動具備隱藏能力,也不代表它已經以 root 權限執行。Rootkit 之所以是 Rootkit,關鍵在於它如何影響或欺騙作業系統,不是檔案位於哪個目錄。
劇中的說法可能是為了讓一般觀眾快速理解:攻擊者已經進入系統核心,而不只是在外面傾倒流量。概念方向正確,用詞卻不夠精確。
DDoS 可以成為煙霧彈嗎?
可以,而且這正是這段劇情最合理的解釋。
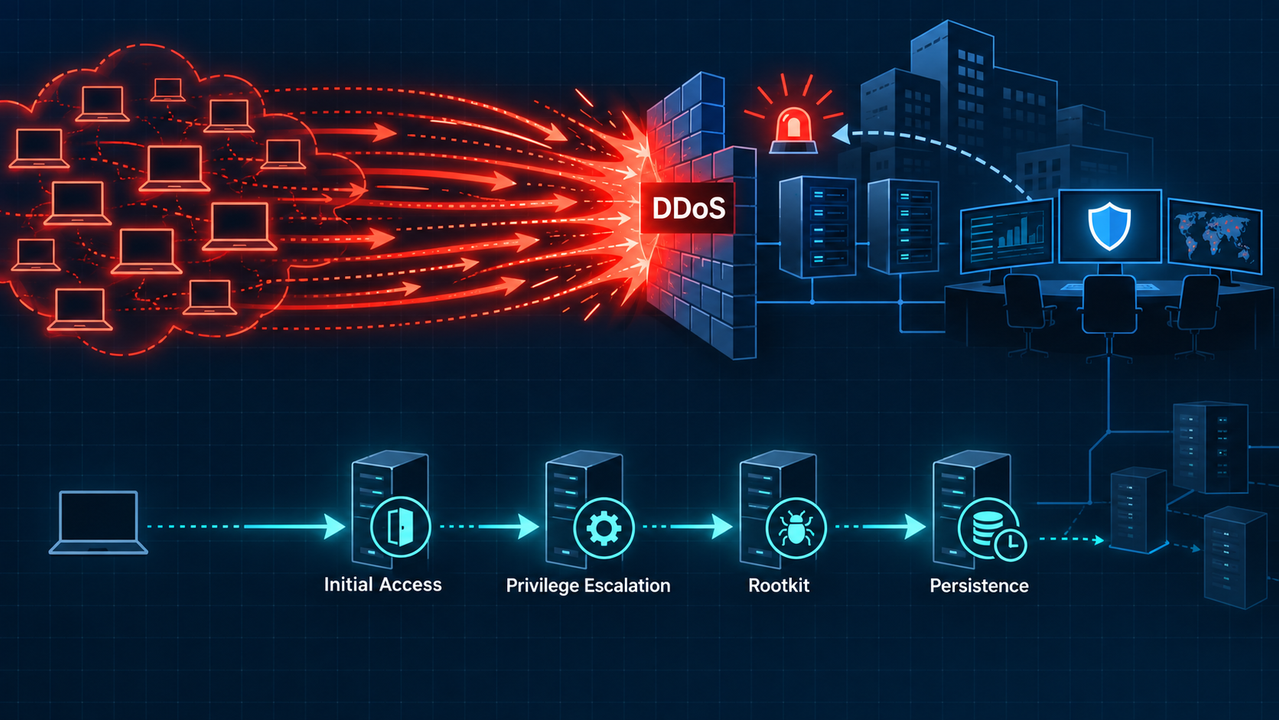
圖 2:DDoS 在上層製造大量告警,真正危險的入侵與持久化則沿著較安靜的路徑進行。
CISA 特別提到,攻擊者可能使用 DDoS 轉移防守團隊的注意力,同時進行其他惡意活動。當網站不斷逾時、告警爆量、客戶持續回報異常時,事件應變人員很容易把全部注意力放在「先恢復服務」。
這時攻擊者可能同時:
- 橫向移動到其他主機。
- 建立後門或新的管理員帳號。
- 匯出敏感資料。
- 刪除或竄改日誌。
- 安裝持久化機制。
- 觀察防守者如何處理事件。
因此,劇中的 DDoS 未必是主要任務。它可能同時是:
- 服務阻斷工具:讓 E Corp 陷入混亂。
- 注意力轉移工具:讓 Allsafe 只關注流量。
- Rootkit 功能的驗證方式:測試受害主機是否能持續產生或轉送攻擊流量。
- 對 Elliot 的測試:引導他發現 fsociety 留下的檔案。
最後一點屬於劇情設定;前三點在真實攻擊中都有合理性。
更合理的攻擊鏈
如果把影集省略的步驟補起來,fsociety 的行動可能是:
- 資產偵察:收集 E Corp 與 Allsafe 的對外資產。
- 尋找入口:找到未修補弱點、錯誤設定或遭竊帳號。
- 初始存取:取得伺服器的程式執行權限。
- 權限提升:將權限提升至 root。
- 建立持久化:安裝 Rootkit 或其他持久化機制。
- 製造煙霧彈:利用 DDoS 製造大量告警與營運壓力。
- 維持控制:趁防守團隊處理流量時隱藏蹤跡並維持存取。
這條鏈上,DDoS 不是 Rootkit 的「安裝器」,而是用來放大影響、干擾調查與測試控制能力的工具。
為什麼擋住 DDoS 還不算結束?
如果這真的只是網路層 DDoS,防守方可能會啟用:
- CDN 與 Anycast 分流。
- 雲端 DDoS Scrubbing Center。
- 上游 ISP 過濾。
- Rate Limiting 與連線數限制。
- SYN Cookie、WAF 或應用層挑戰。
- 臨時封鎖特定協定、來源或地區。
但這些方法處理的是「進入系統的惡意流量」。
如果伺服器已遭 Rootkit 感染,問題不在外面,而在裡面。即使流量恢復正常,攻擊者仍可能擁有:
- 未授權的遠端存取。
- 持久化後門。
- 隱藏進程與網路連線。
- 讀取或修改資料的能力。
- 再次發動攻擊的能力。
這就是 Elliot 發現 Rootkit 後,事件嚴重度立刻升級的原因。
真實事件應變會怎麼做?
電視劇裡,Elliot 到機房後直接與受害主機互動。這種畫面很有張力,但真實事件應變不會只靠一位工程師在正式伺服器上即席操作。
NIST SP 800-61 Rev. 3 將事件應變整合進 Cybersecurity Framework 2.0,強調 Detect、Respond 與 Recover 之間的連續關係。對這類同時包含 DDoS 與主機入侵的事件,實務上仍需要完成範圍確認、證據保全、抑制、根除與復原。
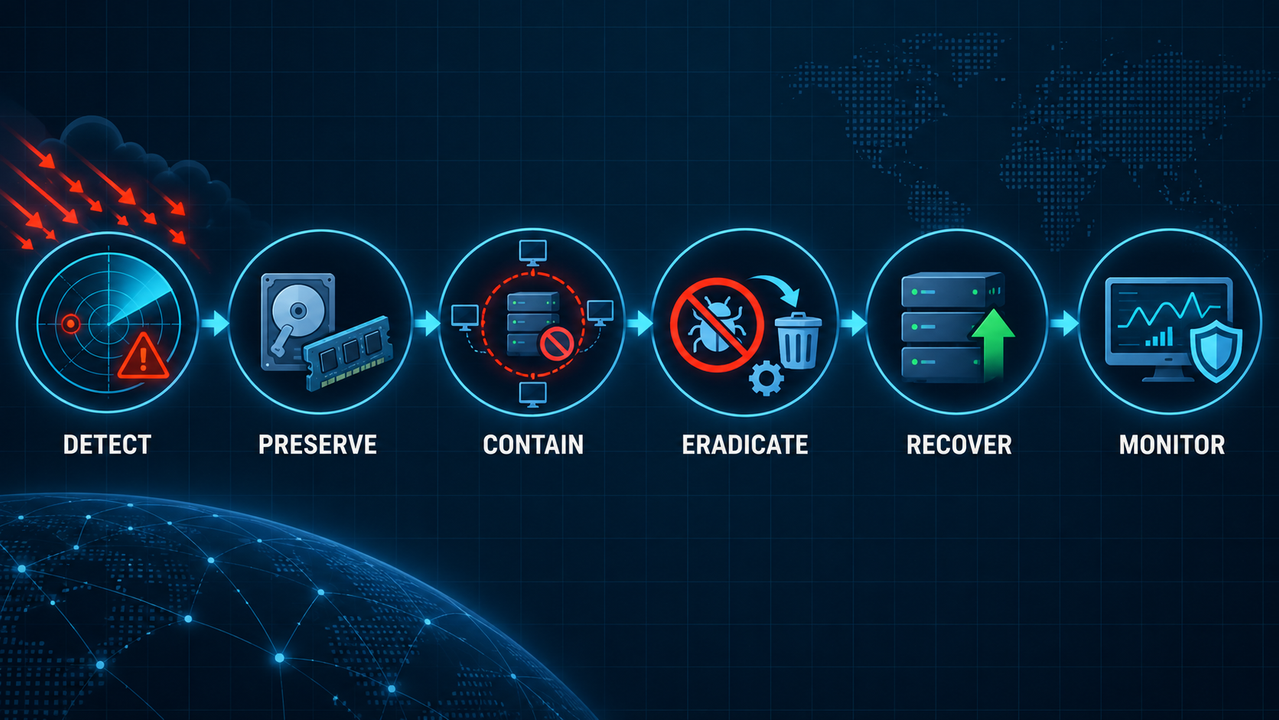
圖 3:複合事件不能只處理流量;應從偵測一路進入證據保全、抑制、根除、復原與持續監控。
1. 確認事件範圍
- 哪些 IP、主機與服務受到影響?
- 只有外部流量異常,還是主機也有未授權變更?
- 惡意流量從外面進來,還是由內部主機產生?
- 相同憑證是否已被用於其他系統?
2. 先保留容易消失的證據
在關機或重啟前,視風險取得:
- 記憶體映像。
- 正在執行的進程。
- 網路連線與監聽 Port。
- 已載入的核心模組。
- 登入狀態與帳號活動。
- 防火牆、伺服器、EDR 與網路設備日誌。
若懷疑存在 Kernel Rootkit,不應完全信任受害主機自己回報的結果。應從可被信任的外部工具、EDR、虛擬化平台、網路設備或離線映像交叉比對。
3. 抑制影響
- 將遭入侵主機從正式流量與管理網路中隔離。
- 把服務切換到已驗證的備援環境。
- 在 ISP、CDN 或清洗中心抑制 DDoS 流量。
- 限制可疑帳號、API Key 與管理介面。
- 阻擋已知惡意網域、IP 與通訊特徵。
「隔離」不一定等於「立刻拔掉電源」。是否關機,必須在擴大損害與保留易失證據之間取得平衡。
4. 根除入侵點與持久化
- 找出初始入侵向量。
- 修補遭利用的弱點與錯誤設定。
- 作廢可能洩露的密碼、Token、憑證與金鑰。
- 檢查其他主機是否存在相同持久化機制。
- 從可信任映像重建受害主機。
對高權限 Rootkit 來說,單純「刪除那個可疑檔案」不足以恢復信任。防守者很難證明攻擊者沒有留下第二個後門,因此從 Known-good Image 重建通常比原地清除更可靠。
5. 分階段恢復服務
- 確認新環境已完成修補與強化。
- 先導入少量流量觀察。
- 監控原本的 IOC 是否再次出現。
- 持續觀察帳號、網路與應用程式異常。
- 完成事後檢討,更新偵測規則與 Playbook。
Elliot 應該刪掉 fsociety00.dat 嗎?
這個問題不能只回答「是」或「否」。
從數位鑑識角度看,直接刪除可疑檔案可能破壞證據,使防守團隊無法分析:
- 檔案 Hash。
- 編譯與建置資訊。
- 嵌入字串與設定。
- Command-and-Control 通訊目標。
- 可疑檔案與其他主機的關聯。
- 攻擊者的工具鏈與操作習慣。
但「保留證據」不等於「讓它留在正式伺服器上繼續執行」。
正確做法是隔離受害主機、建立鑑識映像、計算 Hash、記錄取得過程,再於隔離的分析環境中研究樣本。
Elliot 最後把檔案保留下來,卻沒有告知 Allsafe、E Corp 或其他事件應變人員。這不是標準的證據保全,而是刻意隱瞞證據,甚至破壞了 Chain of Custody。
從劇情來看,這是 Elliot 與 fsociety 建立聯繫的轉折點;從資安實務來看,這是一個嚴重的內部人員風險。
如何發現一個會說謊的作業系統?
Rootkit 最可怕的地方,是它可能讓作業系統對防守者說謊。
所以 Rootkit 偵測不能只依賴單一工具。常見思路是進行「差異比對」:
- 比對主機宣稱的連線,與網路設備實際觀察到的流量。
- 比對系統檔案,與可信任基準映像的 Hash。
- 比對作業系統回報的進程,與記憶體鑑識找到的物件。
- 檢查未授權核心模組、異常 Driver 與啟動元件。
- 從可信任的 Live Media 或離線磁碟映像分析檔案系統。
- 監控 /proc、/dev、LD_PRELOAD 與核心行為的異常變更。
一台已經不可信任的主機,無法單靠自己證明自己是乾淨的。
劇情技術真實度
| 劇情技術 | 真實度 | 分析 |
|---|---|---|
| E Corp 遭受大規模 DDoS | ★★★★☆ | 大型企業是合理目標,營運衝擊也很真實 |
| DDoS 用來轉移注意力 | ★★★★★ | 真實攻擊中可用來掩護其他惡意活動 |
| DDoS 直接導致 Rootkit 安裝 | ★☆☆☆☆ | 兩者需要另外的入侵與提權鏈串連 |
| Rootkit 可隱藏進程與檔案 | ★★★★★ | 這正是 Rootkit 的核心目的 |
| Rootkit 就是放在 root directory 的檔案 | ★☆☆☆☆ | 混淆了 /、root 權限與 Rootkit |
| 發現 Rootkit 後只刪除可疑檔案 | ★☆☆☆☆ | 無法證明其他後門與系統竄改不存在 |
| 保留樣本進行鑑識 | ★★★★★ | 正確,但必須隔離並建立證據鏈 |
從這一幕可以學到的防守觀念
不要讓最大聲的告警決定調查方向
DDoS 會產生最明顯的故障,卻不一定是最嚴重的問題。事件應變人員應同時監看網路、主機、帳號與應用層證據。
從可用性事件升級為全面入侵調查
只要出現主機檔案遭竄改、未授權進程、可疑管理員帳號或持久化機制,就不能再把事件當成單純 DDoS。
恢復服務不等於排除入侵
網站恢復 200 OK,只代表使用者又能取得服務,不代表攻擊者已經離開。
受害主機不是可信任的證人
當攻擊者可能擁有核心層權限時,必須從系統外部取得證據並進行交叉比對。
事件應變不只是技術問題
Elliot 把關鍵證據留給自己,證明即使最有能力的技術人員,也可能成為事件的內部風險。權限分離、操作審計、雙人覆核與證據保全程序同樣重要。
結論
E Corp 這次事件最危險的部分,不是網站當機,而是防守團隊原本以為自己只在處理網路流量。
DDoS 很大聲。Rootkit 卻很安靜。
前者讓所有人看見服務正在燃燒;後者則可能讓攻擊者在沒有被發現的情況下,持續留在系統裡。
這段劇情最重要的教訓是:
真正的攻擊不一定是你眼前最明顯的那一個。
當防守者忙著擋住流量時,還必須問另一個問題:
在我們看著 DDoS 的時候,攻擊者還做了什麼?
留言(0)
還沒有留言,來當第一位吧。